1. Ringkasan Kerentanan
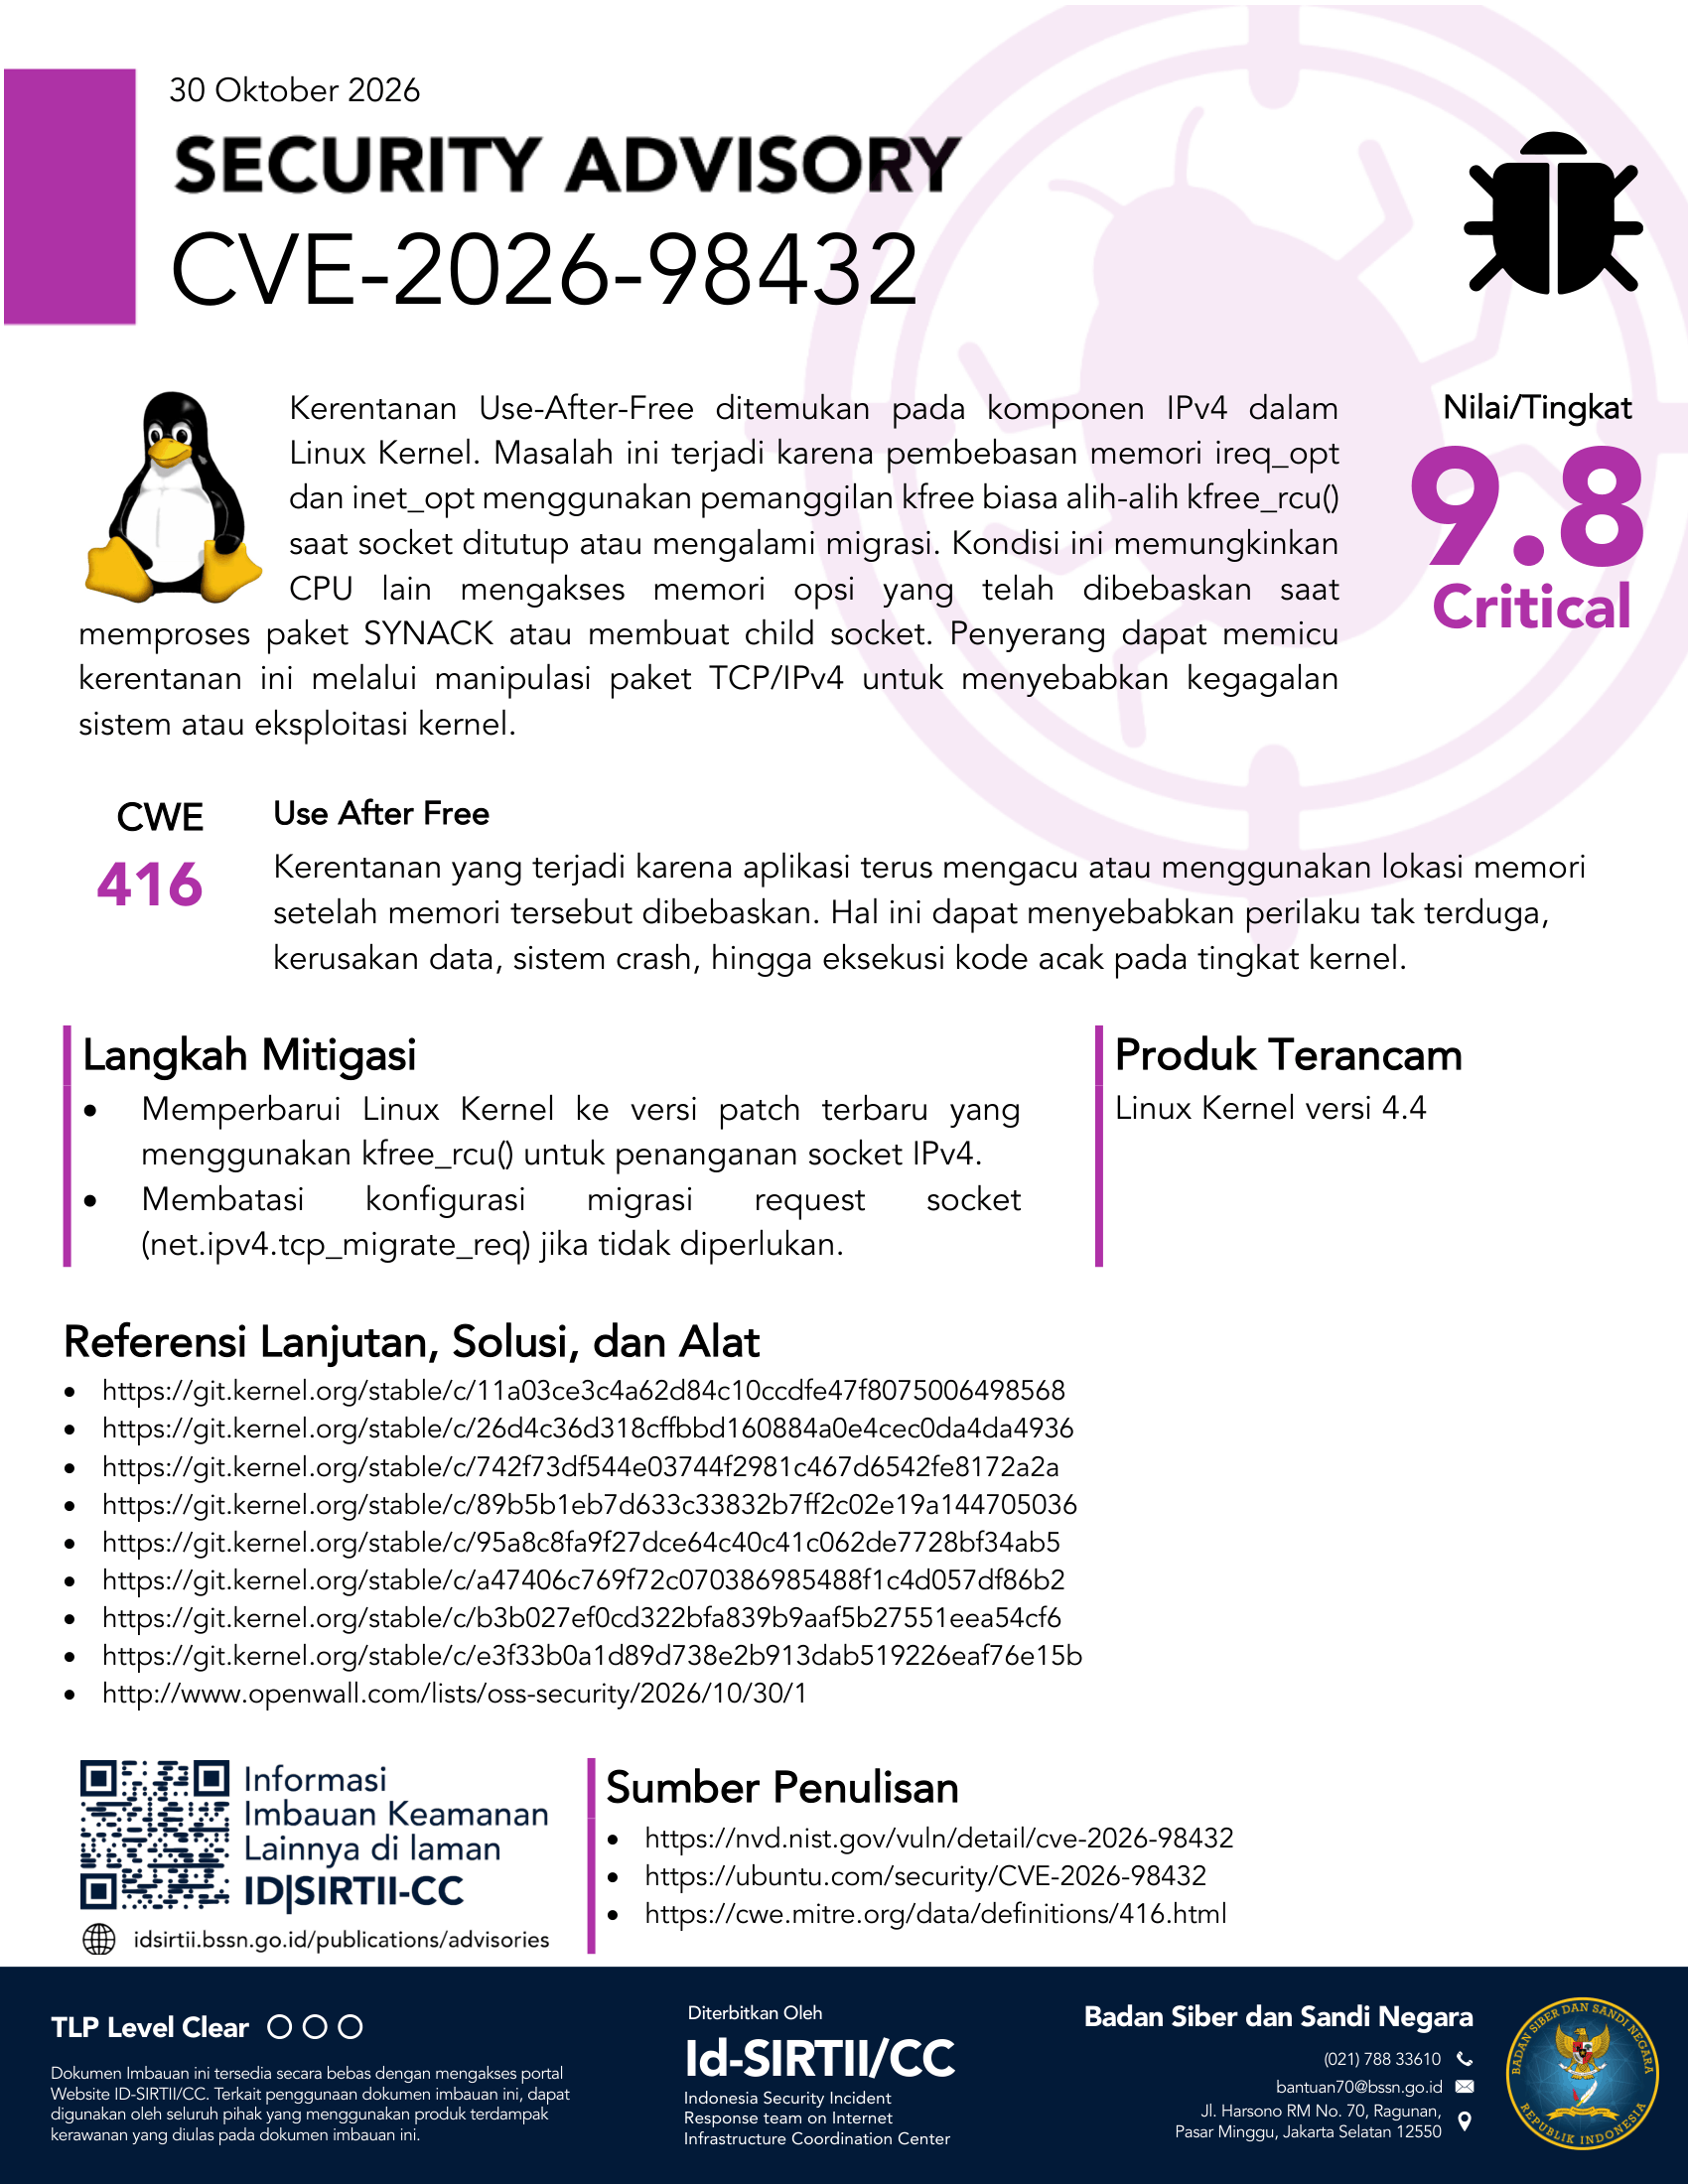
Telah ditemukan kerentanan keamanan berkategori Critical dengan kode CVE-2026-98432 pada komponen IPv4 dalam Linux Kernel. Kerentanan ini berjenis Use-After-Free (CWE-416) yang dipicu oleh mekanisme pembebasan memori yang kurang tepat.
Masalah terjadi karena pembebasan memori pada ireq_opt dan inet_opt menggunakan pemanggilan kfree biasa, bukannya kfree_rcu() saat socket ditutup atau mengalami migrasi. Kondisi ini memungkinkan CPU lain tetap mengakses memori opsi yang telah dibebaskan saat memproses paket SYNACK atau membuat child socket. Penyerang dapat memanfaatkan celah ini melalui manipulasi paket TCP/IPv4 untuk menyebabkan kegagalan sistem (crash) hingga eksploitasi pada tingkatan kernel.
2. Dampak Kerentanan
Kerentanan Use-After-Free terjadi ketika suatu aplikasi/sistem tetap mengacu atau menggunakan lokasi memori setelah memori tersebut dibebaskan. Hal ini dapat memicu dampak serius bagi keamanan infrastruktur, antara lain:
- Perilaku sistem yang tidak terduga.
- Kerusakan data (data corruption).
- Kegagalan sistem mendadak (system crash).
- Eksekusi kode secara acak (Remote Code Execution) pada tingkat kernel.
3. Sistem / Produk Terancam
- Linux Kernel versi 4.4 (dan modul terkait yang terpengaruh).
4. Langkah Mitigasi & Rekomendasi
Untuk mencegah potensi eksploitasi oleh pihak yang tidak bertanggung jawab, pengelola sistem dan administrator IT diimbau untuk segera melakukan tindakan mitigasi berikut:
- Pembaruan Kernel (Update Patch):
- Segera perbarui (update) Linux Kernel ke versi patch terbaru yang sudah mengimplementasikan penggunaan fungsi kfree_rcu() untuk penanganan socket IPv4.
- Pembatasan Konfigurasi:
- Batasi atau nonaktifkan konfigurasi migrasi request socket (net.ipv4.tcp_migrate_req) jika tidak diperlukan dalam operasional sistem.
5. Referensi Lanjutan & Sumber Informasi
Komit & Patch Linux Kernel:
- Patch Git Kernel - Commit 11a03ce3c4a
- Patch Git Kernel - Commit 26d4c36d318
- Patch Git Kernel - Commit 742f73df544
- Openwall OSS Security Mailing List
Sumber Informasi Lainnya: